Wo sollten sensible KI-Daten verarbeitet werden?
Von Evren BalVeröffentlicht · 9 Min. Lesezeit
Seite kopieren
Kurzfassung — Sensible KI-Daten am eigenen Standort oder innerhalb der EU beziehungsweise des EWR zu verarbeiten, ist eine sinnvolle erste Option. Dadurch lassen sich bestimmte Übermittlungen vermeiden, aber nur, wenn auch Supportzugriffe, Protokolle und Sicherungen innerhalb derselben Grenze bleiben. Prüfen Sie bei der Auswahl eines Dienstes den gesamten Datenweg und legen Sie fest, wer die Schutzmaßnahmen umsetzt und aufrechterhält. Lassen sich die rechtlichen Anforderungen nicht erfüllen, muss das Vorhaben enger gefasst oder beendet werden. Ein besserer Vertrag allein kann das nicht ausgleichen.
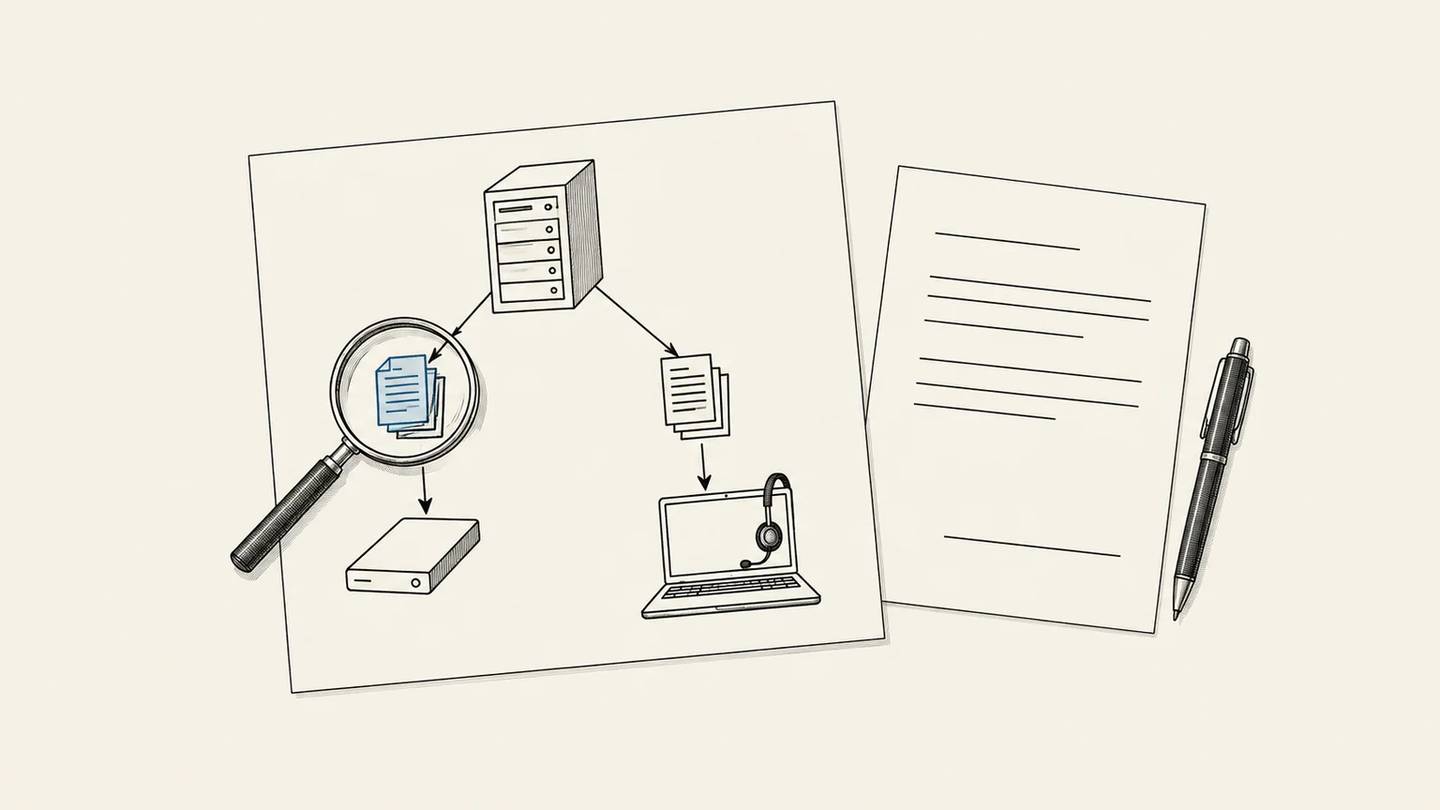
Stellen Sie sich einen europäischen Hersteller vor. Eine Servicemitarbeiterin erhält einen Anruf zu einem Maschinenausfall. Um den Vorgang zu verstehen, muss sie E-Mails, Service-Tickets, Teilehistorie, Notizen von Technikern und das vorherige Kundengespräch zusammenführen. Ein Suchsystem, das an ein Sprachmodell angebunden ist, könnte die passenden Unterlagen finden und eine Zusammenfassung entwerfen. Darin stehen möglicherweise Namen und Kontaktdaten, aber auch vertrauliche Beschreibungen von Fehlern, Produktionsunterbrechungen und Streitfällen.
Das Unternehmen möchte, dass sein Serviceteam weniger Zeit darauf verwendet, den Ablauf zu rekonstruieren. Bevor es ein Werkzeug beschafft, muss es entscheiden, welche Unterlagen dieses Werkzeug erhalten soll, wer sie sonst einsehen kann und ob das Team den Dienst zuverlässig betreiben kann.
Mein früherer Artikel über nationale KI-Infrastruktur untersuchte die türkische EVREN-Plattform. Ihr Schwerpunkt auf lokaler Verarbeitung wirft auch für Unternehmen, die keinen Einsatz dieser Plattform planen, eine Frage auf: Wo sollen ihre eigenen sensiblen KI-Daten verarbeitet werden? Für ein europäisches Unternehmen kann das bedeuten, ein System am eigenen Standort, einen inländischen Anbieter und einen Dienst innerhalb der EU oder des EWR zu vergleichen.
Ich habe außerdem untersucht, was geschieht, wenn Chatbot-Daten einen externen KI-Anbieter erreichen. Hier geht es um die weitergehende Beschaffungsentscheidung: Welche Verarbeitungsform passt zu den Daten, zur Aufgabe und zu dem Team, das den Dienst betreiben muss?
Sensible Daten sind nicht nur eine DSGVO-Kategorie
Die Unterlagen des Herstellers müssen aus zwei Gründen geschützt werden.
Personenbezogene Daten sind Informationen, die sich auf eine identifizierte oder identifizierbare Person beziehen. Nach der DSGVO können auch pseudonymisierte Daten personenbezogene Daten bleiben; Pseudonymisierung ist eine Schutzmaßnahme, keine Erklärung, dass Datenschutzrecht nicht mehr gilt. Die Verordnung verlangt für die Verarbeitung eine Rechtsgrundlage, für besondere Kategorien wie Gesundheitsdaten eine zusätzliche Voraussetzung, bei einem Dienstleister als Auftragsverarbeiter passende Vereinbarungen zur Auftragsverarbeitung sowie dem Risiko angemessene Sicherheitsmaßnahmen. Für Übermittlungen in Drittländer enthält sie außerdem einen eigenen Rahmen.
Geschäftlich vertrauliche Informationen können schaden, wenn sie offengelegt werden, auch wenn sie keine personenbezogenen Daten enthalten. Ein Fehlermuster, ein Preisstreit, der Ausfall eines Lieferanten, ein Quellcodefragment oder ein Übernahmeplan können darunter fallen. Das Unternehmen möchte womöglich auch verhindern, dass ein Anbieter solche Daten länger als nötig aufbewahrt oder für das Training von Modellen nutzt. In unserem Beispiel kann ein einzelner Servicevorgang sowohl die Kontaktdaten eines Technikers als auch vertrauliche Produktionsinformationen eines Kunden enthalten.
Die Branche allein sagt nicht aus, wie sensibel eine Aufgabe ist. Einen öffentlichen Hinweis zu den Öffnungszeiten einer Klinik zu überarbeiten, ist etwas anderes als die Krankengeschichte eines Patienten zusammenzufassen. In den Serviceunterlagen eines Herstellers kann auch eine Verletzung eines Mitarbeiters erwähnt sein. Ausgangspunkt sollten die tatsächlichen Unterlagen sein, nicht eine Regel, die jede Aufgabe einer Branche gleich behandelt.
Datenresidenz ist eine Karte, kein Etikett
„In der EU gehostet“ ist ein sinnvoller Ausgangspunkt. Doch was deckt diese Aussage ab? Prüfen Sie, wo das Modell läuft, wo die Anwendung ihre durchsuchbaren Unterlagen speichert, wohin Protokolle und Sicherungen gehen und aus welchen Ländern Supportmitarbeiter darauf zugreifen können. Ein Anbieter kann weitere Unternehmen einsetzen, um Teile des Dienstes zu erbringen. Auch diese Zugriffe müssen geprüft werden.
Für die Regeln der DSGVO zu internationalen Übermittlungen ist der Europäische Wirtschaftsraum maßgeblich: die EU sowie Norwegen, Island und Liechtenstein. Die DSGVO verpflichtet ein deutsches Unternehmen grundsätzlich nicht dazu, sämtliche Daten in Deutschland zu halten, und ein österreichisches nicht dazu, alles in Österreich zu halten. Getrennte sektorale Vorgaben, Vertraulichkeitspflichten oder vertragliche Beschränkungen müssen dennoch geprüft werden.
Angenommen, das Modell des Herstellers läuft in einem Rechenzentrum in der EU, aber die Anwendung schreibt die vollständige Eingabe in ein Fehlerprotokoll. Geht dieses Protokoll an einen Überwachungsdienst außerhalb des EWR, gelangt auch eine Kopie des Servicevorgangs dorthin. Eine Sicherung kann eine weitere Kopie erzeugen. Ein separater Supportanbieter außerhalb des EWR kann die Unterlagen möglicherweise ebenfalls aus der Ferne lesen. Wer nur auf den Standort des Modells schaut, übersieht alle drei Wege.
Die Leitlinien 05/2021 des Europäischen Datenschutzausschusses zeigen diese Abgrenzung: Greift ein Auftragsverarbeiter in einem Drittland aus der Ferne auf in der EU gespeicherte personenbezogene Daten zu, kann dies eine Drittlandübermittlung darstellen. Greift dagegen ein Beschäftigter desselben Verantwortlichen auf einer Auslandsreise auf dessen Daten zu, ist das nicht automatisch dieselbe Art von Übermittlung. Entscheidend sind die beteiligten Parteien und der konkrete Zugriff. Jede Verbindung ins Ausland gleich zu behandeln, wäre zu weit; einen Fernzugriff eines Dienstleisters für unerheblich zu halten, wäre zu nachlässig.
Bleiben Verarbeitung, Speicherung und die relevanten Zugriffe von Dienstleistern tatsächlich innerhalb des EWR, kann das Unternehmen für diese Tätigkeiten Drittlandübermittlungen vermeiden. Das ist ein konkreter Grund, regionale Optionen zuerst zu prüfen. Es beweist nicht, dass Zugriffe gut kontrolliert sind, Unterlagen rechtzeitig gelöscht werden oder der Dienst für die Aufgabe geeignet ist.
Die Zusage, Kundendaten nicht zum Training zu verwenden, begrenzt eine bestimmte Nutzung. Sie sagt aber nicht, wann der Anbieter einen Datensatz löscht oder ob Supportmitarbeiter ihn lesen können.
Welche Daten braucht die Aufgabe tatsächlich?
Grenzen Sie zuerst ein, was das Werkzeug für die Kundenhistorie leisten muss. Es kann das Maschinenmodell, die Servicechronologie, freigegebene Reparaturnotizen und den aktuellen Status des Falls benötigen. Vollständige E-Mail-Archive, Kontaktdaten, interne rechtliche Bewertungen oder jeden jemals hochgeladenen Anhang braucht es möglicherweise nicht.
Das Unternehmen sollte auch prüfen, ob ein besserer Service-Arbeitsbereich das Problem ohne KI lösen würde. Eine strukturierte Zeitleiste, klarere Fallverantwortung und eine gewöhnliche Suche können genügen. Wenn Unterlagen bereits einem konsistenten Muster folgen, kann Software sie nach festen Regeln zusammenstellen. Vielleicht braucht das Team besser organisierte Unterlagen mehr als erzeugte Zusammenfassungen.
Ist eine KI-Zusammenfassung weiterhin gerechtfertigt, beginnen Sie mit synthetischen Testdaten. Legen Sie fest, welche Felder die Zusammenfassung benötigt und welches Material ausgeschlossen bleiben muss. Aus realen Unterlagen Namen zu entfernen, beweist keine Anonymisierung; der verbleibende Kontext kann eine Person weiterhin identifizierbar machen. Auch reale Testdaten brauchen deshalb eine eigene Prüfung und die erforderlichen Berechtigungen. Prüfen Sie zudem die Genauigkeit der Zusammenfassung: Ein vertraulich behandelter, aber falscher Reparaturverlauf hilft niemandem.
Die deutsche Datenschutzkonferenz empfiehlt einen ähnlichen Ansatz: Zweck bestimmen, Verantwortlichkeiten klären und deutlich festlegen, welche Nutzung des Systems Beschäftigten erlaubt ist. Ihre Orientierungshilfe richtet sich praktisch an Organisationen, die KI einsetzen. Sie ist weder eine Zertifizierung noch eine vollständige Anforderungsliste.
Drei praktikable Betriebsmodelle
Standort und Betriebsverantwortung sind getrennte Entscheidungen. Ein Unternehmen kann einen verwalteten Dienst im eigenen Land beziehen, ohne Server zu kaufen. Es kann auch Kapazitäten vor Ort mieten und das Modell selbst betreiben. Die wichtigsten Abwägungen:
| Modell | Was es vereinfachen kann | Was Ihr Team weiter tun muss | Worauf Sie achten sollten |
|---|---|---|---|
| Verwalteter KI-Dienst | Der Anbieter betreibt das Modell und den zugrunde liegenden Dienst. | Zugriffe des Anbieters, Aufbewahrung und erlaubte Nutzungen bewerten; passende Vereinbarungen treffen; die eigenen Datenwege der Anwendung steuern. | Regionale Verarbeitung kann mit Support oder Sicherungen im Ausland verbunden sein. |
| Gemietete Infrastruktur in EU/EWR, Modellbetrieb durch das eigene Team | Ihr Team wählt das Modell und konfiguriert Anwendung und Protokollierung. | Software absichern und aktualisieren, Zugriffe verwalten, Vorfälle behandeln und Kapazität planen; auch den Infrastrukturanbieter bewerten. | Eigene Entscheidungen zu Protokollierung oder Support können Daten offenlegen. |
| Verarbeitung am eigenen Standort oder auf dem Gerät | Direkte Kontrolle über Geräte und Netzverbindungen. | Geräte und Modelle aktuell halten, Sicherheit und Wiederherstellung gewährleisten; Mitarbeitende für den laufenden Betrieb einplanen. | Fernsupport, Aktualisierungen und Überwachung können weiterhin externe Abhängigkeiten schaffen. |
Ein verwalteter Dienst nimmt dem Unternehmen Arbeit im Betrieb ab. Den Anbieter muss es trotzdem prüfen. Wer das System selbst betreibt, hat mehr Entscheidungsspielraum, braucht aber auch die Mitarbeitenden, die diese Entscheidungen umsetzen können. Vergleichen Sie die Optionen nach Ergebnisqualität, Antwortzeit, Kapazität und gesamten Betriebskosten einschließlich Wartung und Wiederherstellung. Ein System, das ein Unternehmen nicht zuverlässig betreuen kann, ist nicht schon deshalb eine gute Wahl, weil der Standort näher liegt.
Wenn regionales Hosting nicht reicht oder nicht möglich ist
In der gewünschten Region fehlt womöglich ein ausreichend leistungsfähiges Modell, die nötige Kapazität oder ein Anbieter mit passendem Support. Ein externer Dienst kommt nur in Betracht, wenn die geltenden Anforderungen dies zulassen. Für Übermittlungen personenbezogener Daten außerhalb des EWR muss ein zulässiger Übermittlungsweg feststehen. Dafür kommen etwa ein anwendbarer Angemessenheitsbeschluss oder geeignete Garantien infrage, darunter Standardvertragsklauseln, wenn sie im konkreten Fall geeignet sind. Ein kommerzieller Dienstleistungsvertrag ersetzt diese Prüfung nicht.
Auch Verschlüsselung verlangt einen genaueren Blick. Ein Dienst kann Daten bei der Übertragung und Speicherung verschlüsseln, sie für die Aufgabe aber lesbar benötigen. Die Empfehlungen 01/2020 des Europäischen Datenschutzausschusses behandeln einen konkreten Fall: Muss ein Auftragsverarbeiter lesbare Daten verarbeiten, hält er die Schlüssel und unterliegt er problematischen Zugriffsgesetzen eines Drittlands, lösen diese beiden Formen der Verschlüsselung das Zugriffsproblem für sich allein nicht. Das ist kein allgemeines Verbot von Cloud-Diensten. Der Schutz muss unter den tatsächlichen Bedingungen der Übermittlung funktionieren.
Lassen Sie sich vor Vertragsabschluss vom Anbieter erklären, welche Unternehmen auf die Unterlagen zugreifen können, aus welchen Ländern und zu welchem Zweck. Vereinbaren Sie Aufbewahrungsfristen, erlaubte Nutzungen und den Umgang mit Kopien in Sicherungen. Ist der Anbieter Auftragsverarbeiter, muss die Vereinbarung zur Auftragsverarbeitung zu den Rollen der Beteiligten passen. Klären Sie, wie Vorfälle gemeldet und untersucht werden, welche Nachweise Sie einsehen können und wie Daten bei Ende des Dienstes zurückgegeben oder gelöscht werden. Prüfen Sie anschließend, ob die Zugriffskontrollen, Einstellungen und Aufzeichnungen des Dienstes diese Zusagen tatsächlich stützen.
Gilt eine verbindliche Standortvorgabe oder lassen sich die Bedingungen für eine erforderliche Übermittlung nicht erfüllen, wählen Sie ein anderes Konzept oder beenden Sie das Vorhaben. Kann der Anbieter seine Zugriffsregelungen nicht erklären, laden Sie keine realen Unterlagen hoch, nur in der Hoffnung, der Vertrag werde das schon abdecken.
Vor dem Einsatz realer Unterlagen
Für den Hersteller besteht der nächste Schritt darin, den Datenfluss eines geplanten Servicevorgangs gemeinsam mit den Verantwortlichen für Service, Technik, Sicherheit, Datenschutz und Recht Schritt für Schritt durch die Anwendung nachzuverfolgen. Betrachten Sie dabei den ursprünglichen Datensatz, das an das Modell gesendete Material, die Zusammenfassung, die Fehlerprotokolle und die Sicherungen. Halten Sie für jede Kopie fest, wohin sie gelangt, wer sie sehen kann und wann sie gelöscht wird. Klären Sie die offenen Punkte, bevor reale Kundenhistorien eingesetzt werden.
Testen Sie mit synthetischen Fällen, ob das vorgeschlagene Werkzeug dem Serviceteam hilft und ob die gewählten Schutzmaßnahmen funktionieren. Das Ergebnis kann einen verwalteten Dienst, ein selbst betriebenes Modell oder einen einfacheren Arbeitsbereich ohne KI rechtfertigen. Am Ende muss das Unternehmen erklären können, wie es die Unterlagen schützt und wer den Dienst zuverlässig betreibt. Kann es das noch nicht, muss es zunächst die offenen Punkte klären, statt weitere reale Daten in das System einzuspeisen.
Dieser Artikel bietet einen allgemeinen Entscheidungsrahmen und keine Rechtsberatung. Ein konkreter Einsatz muss anhand seiner Daten, seines Rechtsraums und seiner sektoralen Anforderungen bewertet werden.
Weiterführende Literatur
- DSK: Orientierungshilfe zu KI und Datenschutz (6. Mai 2024) — Praktische deutsche Aufsichtshinweise zu Zweck, Lebenszyklus, Rollen, erlaubten Nutzungen und Risikobewertung beim KI-Einsatz. Die Orientierungshilfe richtet sich an einsetzende Organisationen; sie ist weder ein vollständiger rechtlicher Prüfmaßstab noch eine Zertifizierung eines Dienstes.
Wenn dieser Artikel hilfreich war
Ein Link von einer passenden Seite Ihrer Website oder das Teilen in sozialen Medien hilft diesem Artikel, mehr Menschen zu erreichen. Vielen Dank.
Hinweise zu Links und Marke →Über diesen Artikel
Dieser Beitrag wurde auf Grundlage der englischen Fassung redaktionell für die deutsche Ausgabe lokalisiert.
- Einsatz künstlicher Intelligenz
- Mit KI-Unterstützung — Evren Bal hat Thema und beabsichtigte Argumentation festgelegt. KI-gestützte Werkzeuge unterstützten die Quellenrecherche, den Entwurf und die Sprachprüfung und erzeugten die Titelillustration. Der Text wartet auf Evren Bals abschließende Prüfung und Freigabe zur Veröffentlichung.
Ein kleines Experiment
Persönliche Messwerte werden geladen…